鸿蒙应用上架的安全合规全清单:证书与 Profile 签名体系的常见翻车点、权限最小化与降级路径设计、HUKS 密钥管理的加密实践,以及隐私声明、代码收集、SDK 行为的三对齐审核逻辑。
关键词鸿蒙安全、应用签名、权限最小化、HUKS、隐私合规、应用市场审核
应用能上架鸿蒙市场,技术只是一半,另一半是安全与合规。华为应用市场对权限使用、隐私声明、数据收集行为的审核越来越细,加上《个人信息保护法》的合规要求,安全设计必须在开发期就进入流程,而不是上架前临时补救。这篇梳理鸿蒙应用从签名到数据保护的完整清单。
一、应用签名:发布体系的第一道门
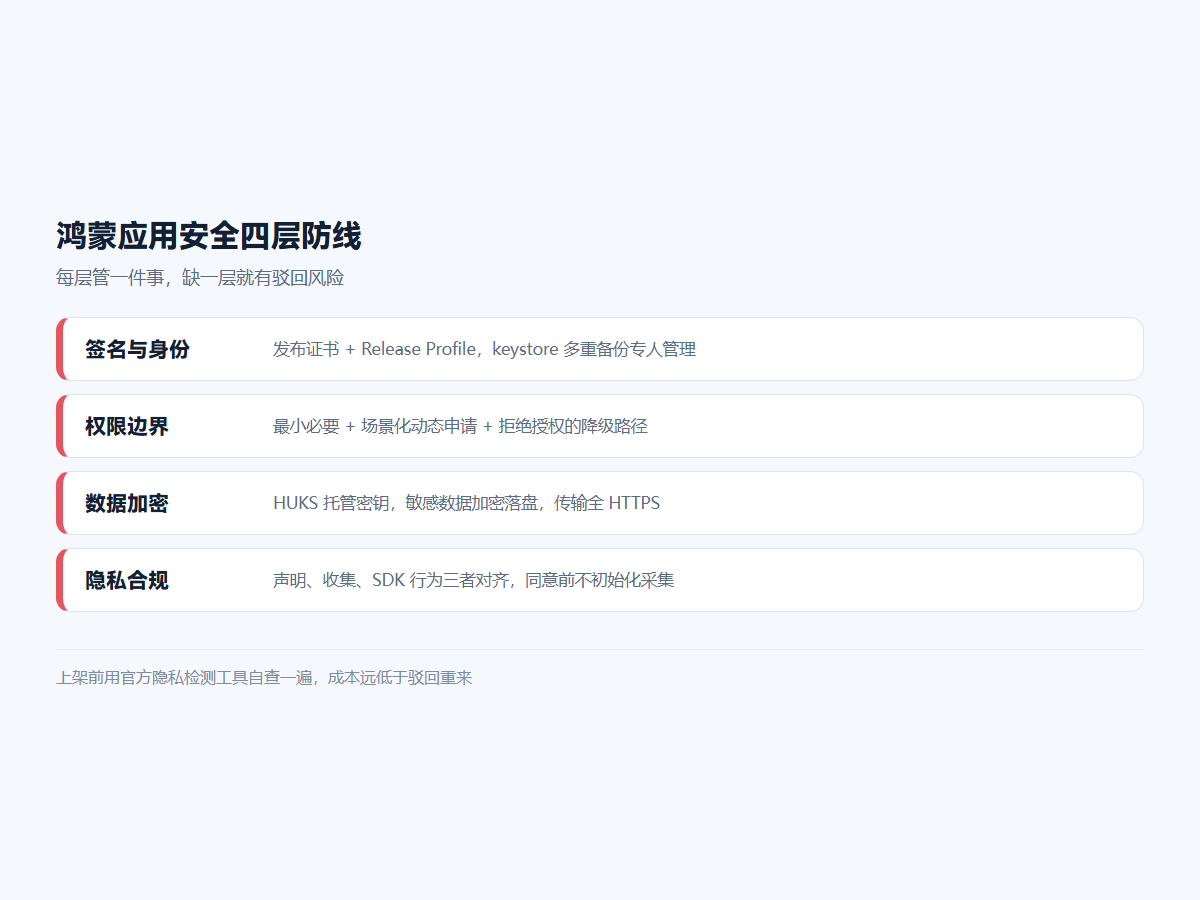
鸿蒙应用采用证书 + Profile 的签名体系:调试证书用于开发期真机调试,发布证书绑定应用身份,Release Profile 控制发布类型(上架/企业内部分发)。常见的翻车点:
- 调试包直接提交审核(Profile 类型不匹配,直接驳回);
- 证书与密钥丢失导致无法发新版本——发布证书与 keystore 务必多重备份并专人管理;
- 多团队协作时共用调试证书,权限边界混乱。
二、权限:最小化 + 场景化申请
权限模型的审核原则是「最小必要」:申请的每一个权限都必须能对应到具体业务功能,审核时会实际验证「不给权限功能是否可用」。工程上的正确姿势:
- 按需动态申请:相机、位置等敏感权限在用户触发功能时申请,而不是启动时一次性索要;
- 提供降级路径:拒绝授权后功能可用(如手动选择代替相册读取),这既是体验要求也是审核关注点;
- 权限声明与实际调用一致:声明了不用的权限是驳回理由之一。
三、数据安全:HUKS 与加密存储
敏感数据(token、用户资料)禁止明文落盘。鸿蒙提供了系统级密钥管理服务 HUKS(通用密钥库),密钥由安全环境托管,应用侧只持句柄:
import { cryptoFramework } from "@kit.CryptoArchitectureKit";
import { huks } from "@kit.UniversalKeystoreKit";

// 密钥生成与使用都走 HUKS,私钥不可导出
let props: huks.HuksParam[] = [{
  tag: huks.HuksTag.HUKS_TAG_ALGORITHM,
  value: huks.HuksKeyAlg.HUKS_ALG_AES
}, {
  tag: huks.HuksTag.HUKS_TAG_KEY_SIZE,
  value: huks.HuksKeySize.HUKS_AES_KEY_SIZE_256
}];
// generateKeyItem / initSession / finishSession 完成加解密闭环
配套动作:传输层全量 HTTPS 并证书校验;本地偏好设置里的敏感字段先加密再存;日志打印前过一遍脱敏规则。
四、隐私合规:声明、收集、共享三者对齐
审核的核心逻辑是「三对齐」:隐私声明里写的、代码实际收集的、第三方 SDK 实际获取的,三者必须一致。实操清单:
- 首次启动弹出隐私同意框,未同意前不得初始化任何会采集数据的 SDK;
- 隐私政策区分「必要」与「可选」收集项,可选项有独立开关且默认关闭;
- 列出所有三方 SDK 的数据收集行为并纳入隐私声明(很多驳回发生在这一条);
- 提供账号注销与数据删除入口,并保证后端真的删了。
政策原文与审核细则以华为开发者官网最新版本为准,上架前用官方的隐私检测工具跑一遍自查。
一句话总结:鸿蒙上架的安全合规 = 签名管住身份、权限管住边界、加密管住数据、声明管住承诺。四件事在开发期对齐,上架就是流程问题而不是风险问题。
标签
#鸿蒙开发#应用安全#隐私合规#应用上架