HTTP/3 已不是新特性。本文讲清 QUIC 解决的队头阻塞问题、它解决不了的四件事、收益最大的场景,以及开启前必须确认的全链路支持、UDP 放行与 Alt-Svc 协商。
关键词HTTP/3、QUIC、队头阻塞、RFC 9000、CDN、弱网优化
HTTP/3 已经不是”新特性”了。到 2026 年,主流浏览器、CDN 与反向代理(nginx 主线已到 1.31)都已提供支持。真正的问题变成了:你的服务该不该默认开启它?开了之后要改什么?
本文讲清 QUIC 解决了什么、没解决什么,以及一份可执行的开启清单。
一、HTTP/3 解决的问题:队头阻塞
要理解 HTTP/3,必须先理解它前辈的痛点。
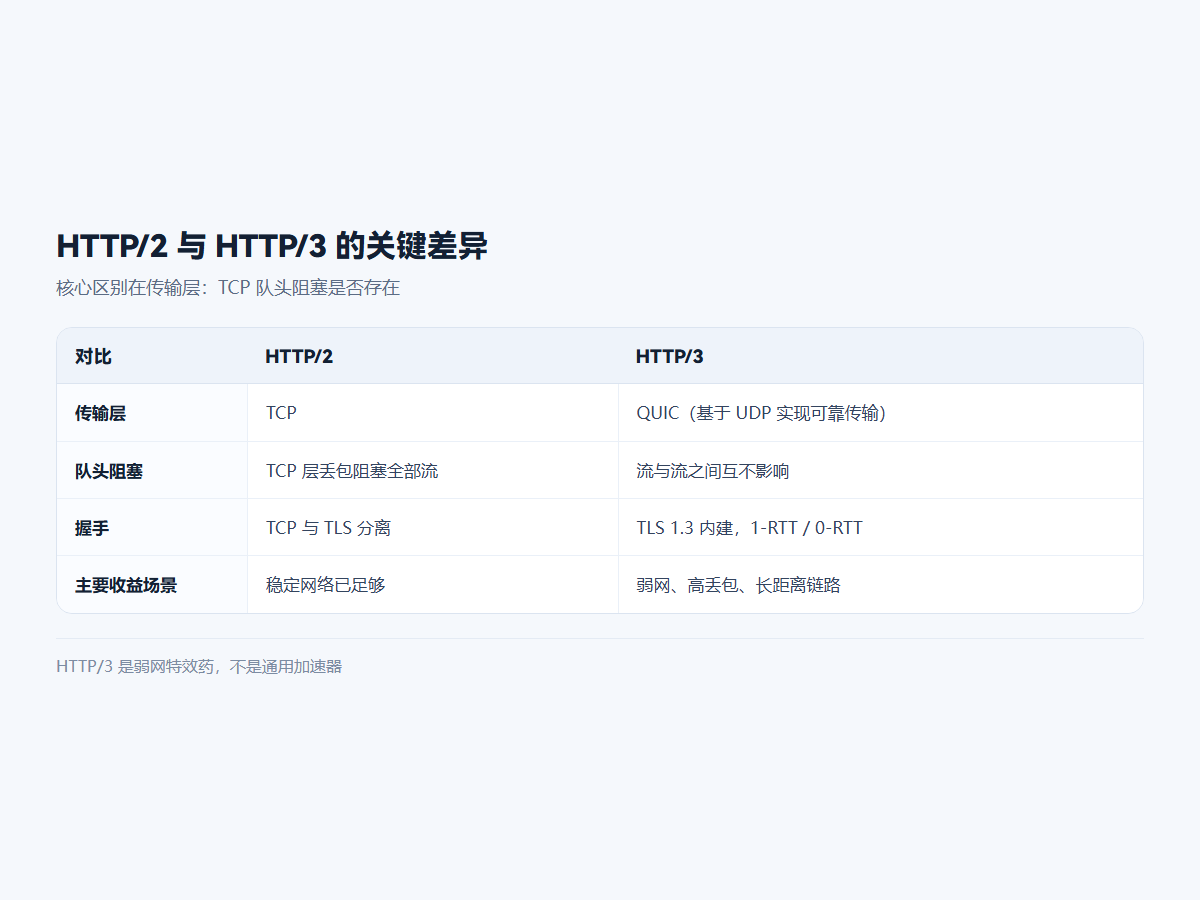
- HTTP/2 的多路复用解决了应用层队头阻塞——一个连接上可以并发多个流;但它运行在 TCP 之上,TCP 层的丢包重传会阻塞所有流。丢一个包,全部流一起等;
- HTTP/3 把传输层换成 QUIC(基于 UDP 实现可靠传输),流与流之间互相独立。丢包只影响对应的那条流,其余流继续传输。
QUIC 由 IETF 标准化(RFC 9000 系列),同时把 TLS 1.3 内建进传输层握手,带来更少的握手往返(首次连接 1-RTT,会话复用可到 0-RTT)。
二、它没解决的问题:别抱错误期待
- 不解决带宽不足。 链路带宽是物理限制,换协议不会变快;
- 不解决服务端慢。 如果瓶颈在数据库或业务逻辑,HTTP/3 的收益等于零;
- 可能在低丢包网络里没有明显收益。 网络质量好时,HTTP/2 已经足够快;
- 0-RTT 有重放风险。 需要业务层配合做幂等设计,不能无脑开启。
一句话:HTTP/3 是弱网与高丢包场景的特效药,不是通用加速器。
三、什么场景收益最大
四、开启清单:四步走
1. 确认全链路支持
HTTP/3 需要客户端、CDN/反向代理、服务端三方都支持。最常见的落地方式是:CDN 或边缘代理终结 HTTP/3,回源仍走 HTTP/1.1 或 HTTP/2——这样业务服务一行代码都不用改。
2. 开启 UDP 443
QUIC 跑在 UDP 之上,防火墙与安全组必须放行 UDP 443。这是开启失败最常见的原因——配置都对了,但包根本进不来。
3. 正确返回协商头
服务需要在响应里带上 Alt-Svc 头,告诉客户端”我支持 HTTP/3″:
Alt-Svc: h3=":443"; ma=86400
客户端首次仍用 HTTP/2 或 HTTP/1.1 连接,看到这个头后,下次连接才会尝试 QUIC。
4. 观测与灰度
- 用浏览器开发者工具查看协议列(
h3表示已走 HTTP/3); - 服务端区分统计 HTTP/2 与 HTTP/3 的连接数、首包时间、错误率;
- 先灰度一部分流量,确认无异常再全量。
五、三个工程上的坑
① 中间设备干扰。 部分老旧防火墙、负载均衡器会丢弃或限速 UDP 流量,导致连接反复回退到 HTTP/2,表现为”开了但效果不明显”。
② 监控盲区。 传统基于 TCP 的监控指标对 QUIC 无效,需要补充 UDP 层的连接成功率与回退率监控。
③ 回退路径必须验证。 客户端或网络不支持时必须能平滑回落到 HTTP/2,这条路径要专门测试,否则弱网用户会直接打不开。
六、小结
2026 年的务实建议:面向公网的 C 端服务,建议开启 HTTP/3,优先在 CDN/边缘层终结,成本低、收益明确;内网服务不必跟风,稳定压倒一切。
开启前想清楚一件事:你的用户是否在弱网环境?如果是,HTTP/3 值得投入;如果不是,先把服务端的响应时间优化好,收益更直接。
参考:RFC 9000 · QUIC: A UDP-Based Multiplexed and Secure Transport、MDN · HTTP 文档、nginx 官方文档。nginx 版本参考 endoflife.date,采集于 2026 年 9 月 1 日。
标签
#HTTP/3#QUIC#计算机网络#性能优化